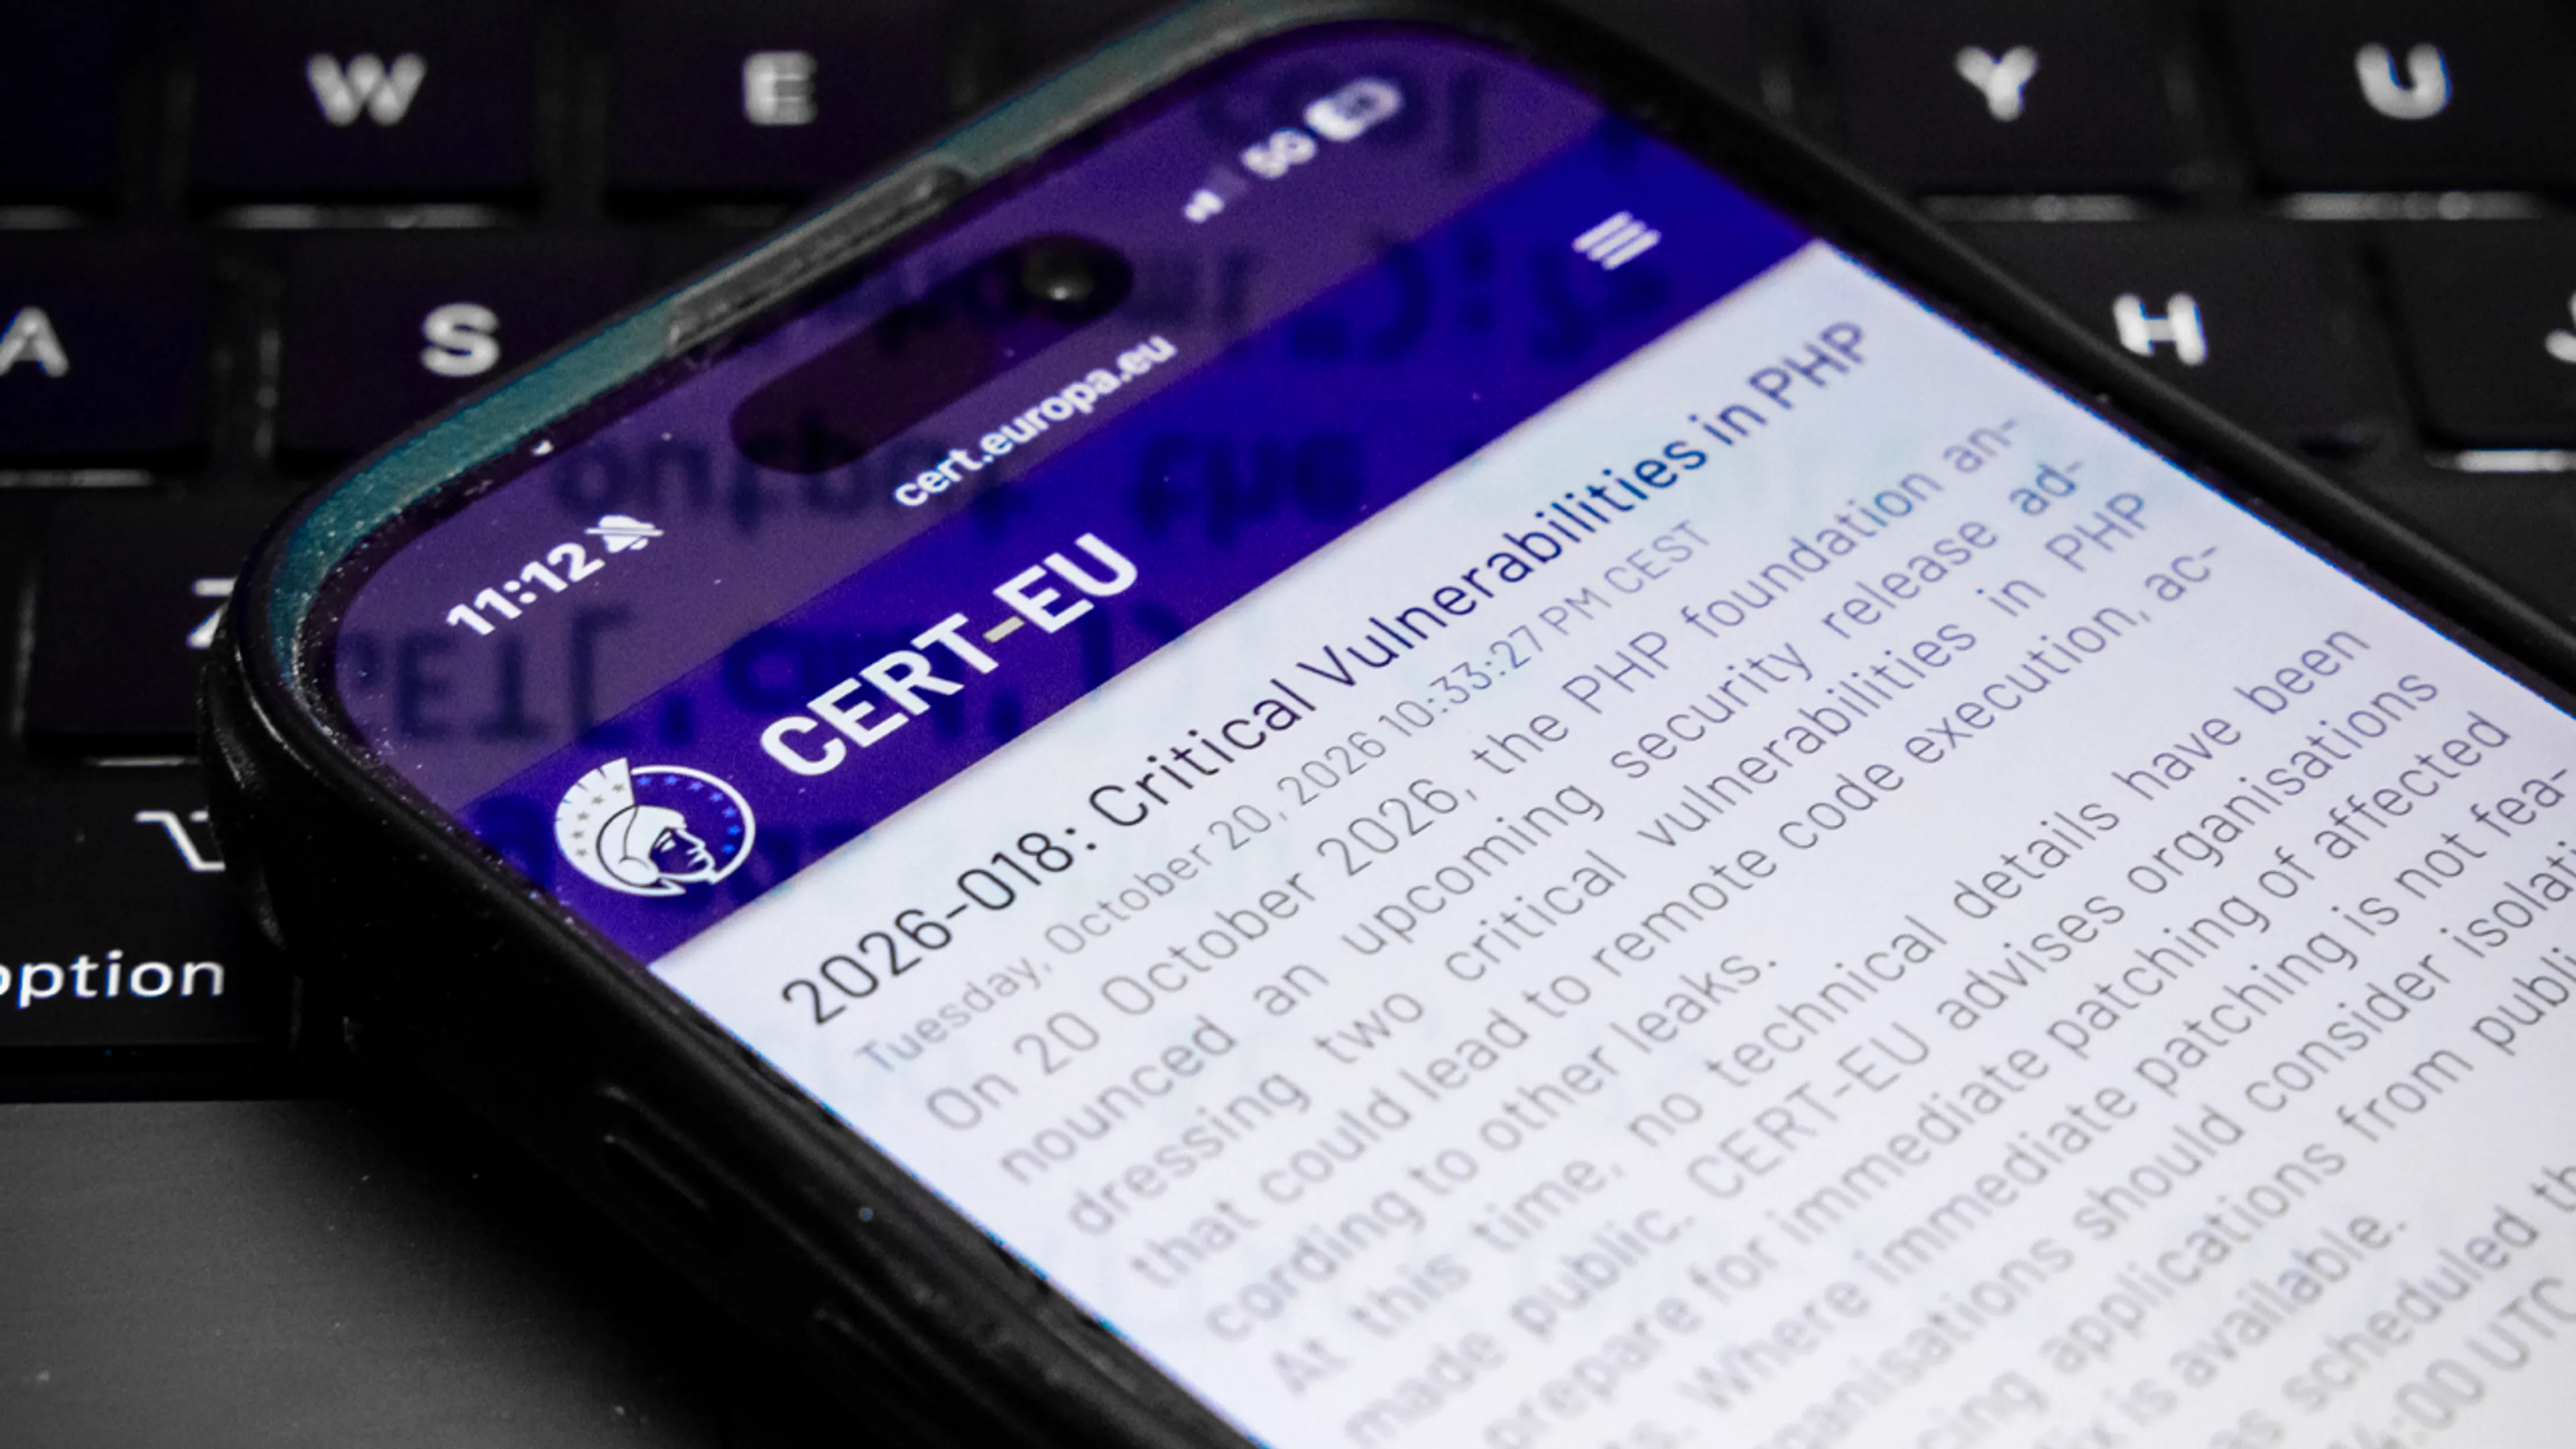
'Kwetsbaarheden in programmeertaal PHP hebben potentieel heel grote gevolgen'
Cyber
Vandaag, 11:48
De kwetsbaarheden in programmeertaal PHP hebben potentieel heel grote gevolgen, zegt ethisch hacker Wouter van Dongen. Wereldwijd draait ongeveer 70 procent van de websites op PHP of toepassingen daarvan. "Het gevaar is dat die sites worden overgenomen of dat iemand bij alle data kan", stelt Van Dongen.
De Europese cybersecuritydienst CERT-EU waarschuwt voor twee "kritieke kwetsbaarheden" in de programmeertaal. "PHP is de onderliggende technologie waarmee je webapplicaties kan maken. Als dat kwetsbaar is, dan is alles daarop ook kwetsbaar", legt Van Dongen uit.
Hoe groot de gevolgen precies zijn, is nog onduidelijk omdat er nog veel details niet openbaar zijn. Uit voorzorg heeft Van Dongen zijn websites in ieder geval offline gehaald. "Wij kunnen ons niet permitteren dat iemand bij onze data kan." De ethisch hacker adviseert andere organisaties om direct voorzorgsmaatregelen te nemen.
Dat de Amerikaanse cyberbeveiliger Cloudflare nu de eerste aanvallen meldt, verbaast Van Dongen niet. "Hier gaan hackersgroepen vol op inzetten."
PHP liet woensdag weten om 16.00 uur Nederlandse tijd met een veiligheidsupdate te komen. Tot die tijd is er geen goede oplossing, zegt cybersecurity-onderzoeker van de TU Delft Harm Griffioen. Ook hij stelt dat deze kwetsbaarheden grote gevolgen kunnen hebben.
Volgens Griffioen weet iedereen dat er nu een kwetsbaarheid is en daardoor kan er heel gericht gezocht worden. Hij verwacht dat hackers daar gebruik van maken. "Er is helaas nog geen oplossing en wel een richting waarin aanvallers kunnen zoeken. De uren daartussen zijn erg spannend." Volgens Griffioen wordt op internet al gedeeld hoe PHP-sites te hacken zijn.
Cybersecurity-expert Erik Jan Koedijk adviseert bedrijven te controleren welke websites en toepassingen PHP gebruiken en hun beheerder te vragen welke maatregelen nodig zijn. "Als directe reparatie niet mogelijk is, kan tijdelijke afscherming verstandig zijn." Daarnaast waarschuwt hij voor mogelijke social engineering: criminelen die zich voordoen als de hostingpartij en onder het mom van een dringende beveiligingsupdate om inloggegevens vragen.
Ook Peter Mosmans van Radically Open Security benadrukt de ernst van de situatie. "Afhankelijk van hoe deze servers verder intern verbonden zijn, kunnen aanvallers bijvoorbeeld proberen om verder een bedrijfsnetwerk op te komen. Ook kan misbruik plaatsvinden door bijvoorbeeld een kwaadaardige code op webservers te plaatsen."
Cybersecurityexpert Dave Maasland liet zich onlangs bij Vandaag Inside uit over het IT-incident bij Albert Heijn. Bekijk het in de video bovenaan deze pagina.
Ontvang onze nieuwsbrief
Meld je aan voor onze wekelijkse nieuwsbrief met daarin het laatste nieuws en aanbiedingen die wijzelf of in samenwerking met onze partners organiseren. Je kunt je op ieder moment afmelden. Zie voor meer informatie de privacyverklaring.